Barcelone, 17 septembre 2026. The Vault, la plateforme institutionnelle de conservation d’actifs numériques réglementée en Suisse et dans l’UE, a lancé sa propre bibliothèque de calcul multipartite (MPC), la cryptographie qui permet à plusieurs parties de détenir chacune une part d’une clé de signature, de sorte qu’une clé privée complète n’existe jamais sur aucun appareil ni serveur. Ce lancement fait suite à un audit de sécurité indépendant mené par la société spécialisée en sécurité blockchain Halborn, qui a publié son rapport final plus tôt cette semaine, confirmant que tous les problèmes relevés ont été corrigés et que les corrections ont été vérifiées.
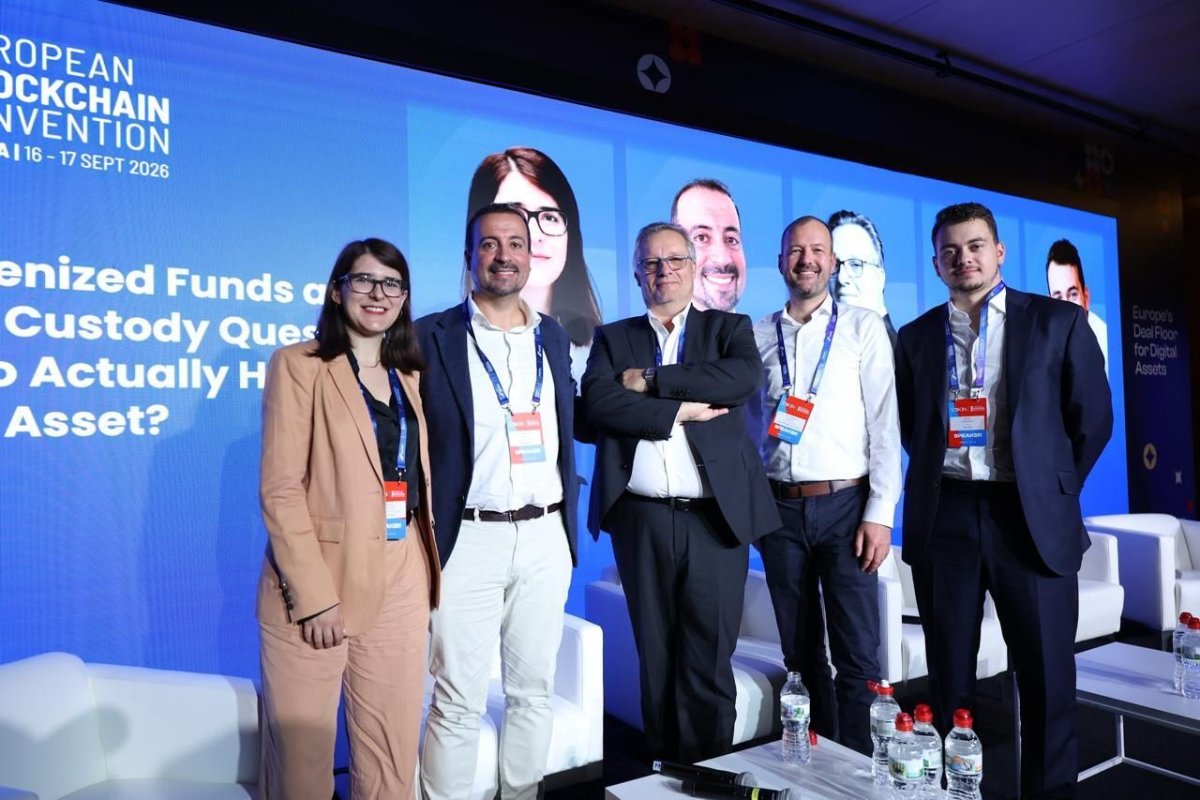
Artem Stopnevich, directeur général de The Vault, l’a présentée à l’European Blockchain Convention, à Barcelone, la décrivant comme la première bibliothèque cryptographique souveraine dédiée à la conservation institutionnelle en Europe, à l’issue d’un audit indépendant mené par Halborn.
La bibliothèque applique le modèle de cosignature de The Vault, selon lequel aucune partie, y compris The Vault elle-même, ne peut autoriser seule un transfert. La plupart des prestataires de conservation concèdent une licence pour ce composant auprès d’un fournisseur externe, ce qui les rend tributaires du calendrier de publication de ce dernier pour les correctifs de sécurité, des courbes et protocoles qu’il prend en charge, ainsi que du niveau de transparence qu’il autorise lors des vérifications préalables.
The Vault le développe en interne, ce qui correspond à ce que l’entreprise entend par cryptographie souveraine : le code, le protocole de signature et le calendrier des mises en production relèvent de la plateforme. Les correctifs sont ainsi déployés selon le calendrier propre à The Vault, les auditeurs ont accès à l’intégralité du codebase et le protocole peut évoluer au gré des normes.
« Pour une institution, la conservation est une décision de risque qui doit être approuvée en interne, et tout se résume à une question : qui peut déplacer un actif, et sous quels contrôles ? », a déclaré Artem Stopnevich, directeur général de The Vault, en marge de la European Blockchain Convention à Barcelone, où il a participé à une table ronde sur la conservation de fonds tokenisés. « Nous sommes le seul prestataire de conservation réglementé dans l’UE à utiliser une cryptographie MPC institutionnelle conçue par nos soins. Nous avons estimé que nous ne la proposerions pas à nos clients avant qu’une personne extérieure à l’entreprise ne l’ait examinée en profondeur, au niveau du protocole — ce que Halborn vient de faire. »
La bibliothèque met en œuvre la génération distribuée de clés, le repartage, le rafraîchissement et la récupération, ainsi que la signature ECDSA et EdDSA à seuil, avec des primitives d’engagement, de transfert inconscient et de preuve à divulgation nulle de connaissance, et le mécanisme de transport des messages du protocole entre les signataires. Elle est écrite en Rust, un langage système dont le compilateur garantit la sûreté mémoire sans ramasse-miettes. La même implémentation fonctionne sur les serveurs de The Vault et dans le signataire mobile sur iOS et Android, de sorte que l’audit porte sur un codebase unique.
« Les propriétés dont nous avons besoin au niveau de la signature sont celles que le compilateur peut garantir pour nous : l’absence d’utilisation après libération, l’absence de conditions de concurrence sur les données lors des tours concurrents d’un protocole, ainsi qu’un contrôle explicite de la manière dont les éléments de clé sont conservés en mémoire et effacés lorsqu’ils ne sont plus nécessaires », a déclaré Yurii Derbasov, directeur technique chez The Vault. « Le langage ne garantit pas la correction d’un protocole, c’est pourquoi la conception elle-même devait faire l’objet d’un examen externe aussi approfondi. »
La mission de Halborn a porté sur 91 fichiers couvrant le cœur cryptographique, sa suite de tests ainsi que les applications de signature pour iOS et Android. Les problèmes soulevés lors de l’examen ont été corrigés dans le code au fur et à mesure de la mission, et Halborn a vérifié chaque correction à partir du commit correspondant, confirmant la résolution des derniers points en août 2026.
« Ce fut un plaisir de collaborer avec The Vault pour sécuriser sa solution de conservation MPC. La sécurité était manifestement une priorité pour son équipe, et tous les problèmes soulevés au cours de la mission ont été corrigés et vérifiés. Pour la conservation institutionnelle, la cryptographie propriétaire donne aux prestataires un contrôle direct sur les correctifs de sécurité et les mises à jour des protocoles, et permet aux auditeurs d’examiner l’implémentation dans son intégralité, sans s’arrêter à la frontière d’un fournisseur. C’est important lorsque les clients procèdent à une vérification technique préalable pour déterminer qui peut déplacer leurs actifs », a déclaré Gabi Urrutia, vice-président senior de la sécurité et CISO terrain chez Halborn.
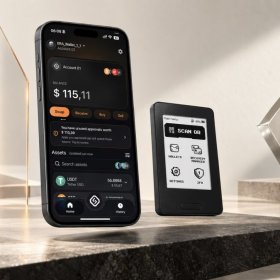
Dans le modèle de co-signature, le client détient une part de clé sur son propre appareil, et le signataire mobile est l’application par laquelle cette part est détenue et utilisée. Cette solution est proposée en option avec le produit de conservation SaaS de The Vault.
À l’avenir, The Vault prévoit de publier la bibliothèque Rust en open source, afin que chacun puisse examiner la cryptographie, et son équipe spécialisée en cryptographie travaille sur deux nouveaux protocoles.
Le premier est une variante à seuil de ML-DSA,
Le rapport complet est disponible sur demande pour les clients institutionnels ([email protected]).
À propos de The Vault
The Vault est une plateforme d’infrastructure institutionnelle réglementée en Suisse et dans l’UE pour les actifs numériques. Elle accompagne les trésoreries d’entreprise, les institutions financières, les family offices et les prestataires de paiement. Elle couvre l’ensemble du cycle de vie, de la conservation sécurisée et des opérations de trésorerie à la gestion du back-office et à l’infrastructure de portefeuille, et repose sur une cryptographie MPC à seuil propriétaire, développée par une équipe de recherche interne. Elle est proposée en mode SaaS et sur site, avec une architecture modulaire sur mesure, personnalisable en fonction des besoins et des cadres de chaque entreprise.
Source : BeInCrypto