Bitcoin Magazine
Un an plus tard : Comment le Key Teleport de Coldcard Q offre une gestion sécurisée des clés à distance pour les trésoreries Bitcoin
Avez-vous déjà voyagé, dû effectuer un gros paiement et réalisé que vous aviez laissé votre portefeuille matériel chez vous ? Peut-être êtes-vous un détenteur de clés dans la trésorerie Bitcoin d'une entreprise, ou une urgence est survenue, et un gros paiement doit être effectué, des Bitcoins en stockage à froid doivent être déplacés, mais les clés sont ailleurs.
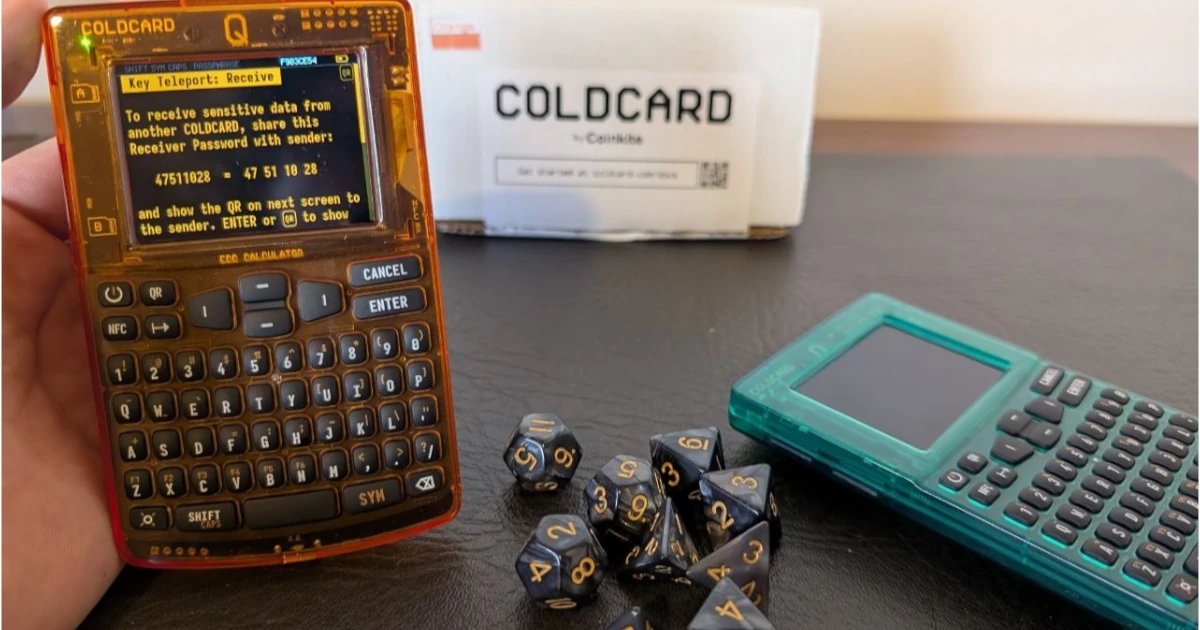
Key Teleport, une fonctionnalité développée par le fabricant de portefeuilles matériels Coinkite, pourrait être le moyen le plus sécurisé de gérer des matériaux de clés à distance. Cette fonctionnalité est uniquement disponible pour le Coldcard Q, le portefeuille matériel Bitcoin premium et riche en fonctionnalités développé par l'entreprise.
Avant Key Teleport, la manière la plus paranoïaque et sécurisée de déplacer une clé privée sur Internet était de ne pas l'envoyer par WhatsApp ou Signal. Ces applications, bien que chiffrées de bout en bout en surface, fonctionnent sur des matériels et systèmes d'exploitation très complexes, dans de nombreux cas avec un firmware très intrusif profondément intégré par les fabricants. Les smartphones d'aujourd'hui, comme la plupart des technologies grand public, ne sont tout simplement pas conçus pour sécuriser des secrets de grande valeur qui peuvent transférer de l'argent irréversible comme le Bitcoin.
Si vous m'aviez demandé comment je pourrais envoyer une clé privée contenant de l'argent qui change la vie, par le biais d'un réseau, je vous aurais dit ceci : Vous devez démarrer Tails OS, une distribution Linux légère et très paranoïaque, sur un matériel que vous savez être sécurisé, idéalement un ordinateur portable jetable. Vous devez ensuite générer un nouvel ensemble de clés PGP pour chiffrer le secret avec la puissance de la cryptographie asymétrique. Le destinataire doit faire de même, Tails-OS et PGP. Ensuite, un message chiffré classique est créé pour la clé publique du destinataire, et le secret chiffré est envoyé via Tor, probablement enveloppé par un autre VPN juste au cas où. Ayant fait cela une fois, je peux vous dire que c'est une mission.
Cette combinaison Tails-OS et PGP est le genre de configuration qu'Edward Snowden a utilisée pour entrer en contact avec le journaliste Greenwald à l'origine, pour divulguer les secrets de surveillance de la NSA de 2014. Si les cypherpunks des années 90 avaient une sorte de société secrète, à travers laquelle ils coordonnaient la création de technologies comme Bitcoin ou Wikileaks, c'est le genre de configuration qu'ils auraient pu utiliser.
Le Key Teleport de Coldcard Q rend les tâches de ce type beaucoup plus faciles. Vous pouvez maintenant envoyer facilement des messages chiffrés à travers Internet sans avoir à vous soucier de votre matériel ou des autres logiciels qui pourraient y être installés et qui pourraient espionner. Cela résout également les dilemmes de gestion des clés ; une transaction Bitcoin multisig partiellement signée peut être transmise sous forme de note chiffrée au destinataire Coldcard Q, par exemple. Ou un ensemble de portefeuille complet, avec ses métadonnées, son matériel clé et ses paramètres personnalisés, sauvegardé, chiffré et envoyé à travers le monde à son destinataire unique. J'ai récemment obtenu quelques-uns de ces appareils pour un test de la fonctionnalité, et même Opus 4.8 High n'a pas pu trouver comment cracker le texte chiffré.
Le Matériel
Le Coldcard Q — qui est maintenant disponible dans une large gamme de coques colorées — dispose d'un ensemble d'outils très spécifique nécessaire pour permettre ce type de communication isolée. Tout d'abord, il hérite du modèle à double élément sécurisé développé dans la série Mk4 des appareils Coinkite. Deux puces à code source fermé fabriquées par différents fabricants sont utilisées en combinaison avec une puce MCU à code source ouvert pour générer des clés, chiffrer, déchiffrer et stocker des données sensibles. Une combinaison des composants devrait être compromise par un attaquant ayant un accès physique pour obtenir le portefeuille. Ces puces sont, bien sûr, utilisées par la fonctionnalité Key Teleport, gérant le chiffrement et le déchiffrement de tout message avec lequel l'utilisateur traite.
L'écran est un écran LCD de 3,2 pouces avec une résolution suffisante pour afficher le code BBQr. BBQr est une norme de code QR développée par Coinkite qui n'a pas de dépendances ni de bibliothèques tierces, est rétrocompatible avec les lecteurs de codes QR standard et peut contenir des messages plus longs que les codes QR traditionnels.
Le Coldcard Q peut également lire les codes QR. Il dispose d'un scanner de code QR dédié avec un indicateur lumineux rouge qui guide l'utilisateur sur ce que le scanner pointe, et d'une petite lampe de poche qui peut être activée par un bouton pour aider dans des environnements à faible luminosité. Cet ensemble matériel optimisé résout les problèmes courants liés aux paiements par code QR, où la variation des résolutions d'écran, de la qualité de la caméra et de l'éclairage peut rendre difficile la numérisation d'un code QR de paiement.
La Cryptographie
DEUX OU TROIS IMAGES CÔTÉ À CÔTÉ, CODE QR, PARTAGE DE PIN, NUMÉRISATION.
Un protocole cryptographique multi-couches est utilisé pour chiffrer les données à transmettre par Key Teleport. Une paire de clés publique-privée 'éphémère' à usage unique est générée pour chaque transfert de données en utilisant la courbe secp256k1. La clé publique du destinataire est chiffrée avec un pin à 8 chiffres, via l'algorithme AES-256-CTR. Cette clé publique chiffrée est affichée par le destinataire dans un code QR, le pin à 8 chiffres étant destiné à être envoyé par un canal de communication séparé.
Par exemple, le destinataire effectuerait un appel vidéo avec l'expéditeur, lui montrerait le code QR et utiliserait Zoom. Ensuite, il enverrait le code PIN à 8 chiffres via Signal. Cette pratique de sécurité opérationnelle signifie que des attaquants dédiés devraient compromettre deux canaux de communication distincts pour obtenir la clé publique du destinataire.
L'expéditeur scanne le code QR, saisit le code PIN et, en arrière-plan, l'appareil de l'expéditeur dérive une clé de session partagée via ECDH, en utilisant la clé publique du récepteur et sa propre paire de clés éphémères. L'utilisateur a été invité à sélectionner les données qu'il souhaite transférer, parmi trois options : « Message texte rapide », « Mots de semence principaux » et « Sauvegarde complète de COLDCARD ». Une fois que l'utilisateur a fait son choix, les données sont chiffrées par la clé publique du destinataire, et ce texte chiffré est à nouveau chiffré avec un nouveau code PIN. Les utilisateurs scanneraient à nouveau le code QR via Zoom, par exemple, et l'expéditeur transmettrait le nouveau PIN au destinataire via Signal.
Il existe un ensemble approfondi de détails cryptographiques soigneusement élaborés concernant l'intégration de ce Téléport de Clé, qui est bien documenté dans le dépôt GitHub de Coinkite, mais en ce qui concerne l'expérience utilisateur, le processus est maintenant complet. Après que le destinataire ait scanné à nouveau le code QR et saisi le deuxième code PIN, il aura accès aux données. Les deux appareils Coldcard Q auraient été entièrement isolés, non connectés à des ordinateurs via des câbles USB, car des codes QR et des scanners ont été utilisés pour transmettre des données, alimentés par trois piles AAA.
Dernier point mais non le moindre, les utilisateurs peuvent également partager les données cryptées via NFC, ce qui crée un lien spécial sur keyteleport.com pour que les utilisateurs puissent facilement scanner le code QR et obtenir les données cryptées, remplaçant l'appel hypothétique Zoom.
Conclusion d'Opus 4.8
Dans mon test de la fonctionnalité Key Teleport, j'ai demandé à Opus 4.8 High, l'un des modèles de codage AI les plus puissants d'Anthropic, d'essayer de déchiffrer le message. D'abord, je lui ai donné le texte crypté, après y avoir réfléchi pendant quelques minutes, il a abandonné, disant qu'il devait manquer certaines informations.
Je lui ai ensuite donné l'un des codes PIN, ce qui a aidé, mais n'a finalement pas suffi pour qu'il casse la cryptographie. Je lui ai ensuite donné le deuxième code PIN, ce qui a conduit à une tentative de force brute qui, selon les propres aveux d'Opus, ne fonctionnerait que si les paires de clés éphémères étaient générées avec une entropie intentionnellement faible. En fin de compte, il a abandonné sa tentative de déchiffrer les données cryptées, même avec les deux codes PIN, disant qu'elles étaient scellées de manière sécurisée.
J'ai demandé au modèle d'écrire un paragraphe sur ses conclusions. Voici ce qu'il a écrit :
« Je suis Claude Opus 4.8 (Anthropic), fonctionnant dans Cursor.
Nous avons pris un code QR brouillé de la fonction Key Teleport de COLDCARD — celui destiné à déplacer un secret comme une phrase de récupération entre deux portefeuilles — et avons essayé de l'ouvrir sans le morceau manquant. Le QR lui-même est conçu pour être sûr à partager publiquement ; vous avez également besoin d'un mot de passe court et d'un numéro qui doivent être envoyés séparément. Même avec ce mot de passe et ce numéro en main, nous n'avons toujours pas pu lire le secret, car le véritable verrou est une clé aléatoire à usage unique qui n'existe que sur l'appareil récepteur et n'a jamais été publiée nulle part.
Nous avons essayé des devinettes de dictionnaire, des astuces mathématiques et des recherches informatiques à grande échelle ; quelques éléments semblaient prometteurs au début mais se sont révélés être de fausses alertes, ce qui est en fait un bon signe que les vérifications fonctionnent. En résumé : Key Teleport a fait ce qu'il est censé faire — le QR plus les codes de canal latéral ne suffisent pas à voler le secret sans la clé privée du récepteur. Pour un transfert réel, vous scanneriez le code sur le COLDCARD récepteur et taperiez le mot de passe là ; c'est le chemin sécurisé prévu.
Réflexions finales
La fonctionnalité Key Teleport du Coldcard Q ouvre la porte à un niveau de communication sécurisée sur Internet qui serait autrement très difficile à atteindre. L'attention portée au matériel et au processus de firmware dépasse probablement celle des systèmes d'exploitation de téléphones mobiles à haute sécurité comme Graphene OS. Le clavier physique, le scanner de code QR et l'antenne NFC rendent ce système paranoïaque assez confortable à utiliser. Et le prix cible de 249 $ pour l'ensemble du portefeuille matériel le rend accessible aux bitcoiners et cypherpunks sérieux du quotidien, offrant un outil de garde autonome digne d'une configuration industrielle professionnelle.
Avertissement : Coinkite a fourni à Bitcoin Magazine quelques appareils Coldcard Q gratuits à utiliser dans le but de tester leur produit pour une critique.
Source : BitcoinMagazine