Bitcoin Magazine
Le bug de Coldcard de Coinkite expose le risque de signature unique. Le multisignature multi-vendeur est la nouvelle norme de garde de Bitcoin.
À la suite du bug catastrophique d'entropie de Coldcard, les défenseurs de l'auto-garde et les experts ont commencé à recommander une nouvelle norme, les portefeuilles multisignatures multi-vendeurs, une approche qui vise à minimiser — parmi d'autres menaces — la dépendance à un seul fabricant de portefeuille matériel.
Le bug d'entropie de Coldcard, qui est resté non découvert depuis au moins 2021, a enseigné une leçon difficile aux défenseurs et utilisateurs de l'auto-garde Bitcoin. Peu importe à quel point un fournisseur de portefeuille peut sembler légitime ou compétent, à quel point il est bien recommandé et réputé, un bug majeur peut être possible. En conséquence, les Bitcoiners remettent en question les anciennes recommandations et hypothèses, y compris beaucoup déclarant la 'mort de la signature unique', la méthode populaire d'auto-garde consistant à faire confiance à la génération de paires de clés privées à un seul portefeuille.
Le Modèle de Menace
L'auto-garde, quel que soit le critère, est une pratique avancée dans Bitcoin. Les défenseurs la recommandent comme un moyen de protéger les fonds des utilisateurs contre les malversations des échanges, comme celles observées dans les cas de FTX et MtGox, parmi tant d'autres. Mais les événements récents ont conduit à une réévaluation des pratiques de garde, de nombreux propriétaires de bitcoins déplaçant des pièces vers des échanges — au moins temporairement — tandis que d'autres mettent à niveau ou changent complètement leurs configurations d'auto-garde. Nick Neuman, PDG de Casa, a affirmé que 233k bitcoins ont été déplacés vers la sécurité en réaction au piratage de Coldcard.
Pour comprendre quand la garde personnelle a du sens et pour qui, il est essentiel de comprendre votre modèle de menace personnel. Un modèle de menace est l'analyse minutieuse des menaces pesant sur un individu, dans le but de concevoir des pratiques et des structures de sécurité à l'avance.
Une pratique simple de modélisation des menaces peut consister à prendre du recul et à réfléchir à toutes les choses possibles qui vous inquiètent concernant la garde personnelle, et à les ajouter à une liste. Ensuite, pensez à toutes les choses dont les défenseurs mettent en garde les utilisateurs, et ajoutez-les à cette même liste. Ensuite, triez ou évaluez les éléments de cette liste en fonction de ceux qui sont les plus susceptibles de vous arriver, et de ceux qui sont les plus susceptibles de se produire en général. Enfin, vous pouvez classer chaque élément de la liste en fonction de la gravité de ses conséquences s'il se produisait ; votre configuration actuelle et vos plans peuvent-ils survivre à la réalisation de cette menace ?
Deux des causes les plus probables de perte de fonds en garde personnelle de Bitcoin sont l'erreur de l'utilisateur liée aux sauvegardes ou aux mots de passe oubliés, et bien sûr le vol. Beaucoup des portefeuilles considérés comme des bitcoins perdus qui n'ont pas bougé proviennent de mauvaises sauvegardes de clés privées dans les premiers jours, entraînant une perte de données après une défaillance de l'ordinateur. D'autres ont simplement utilisé des mots de passe trop difficiles à forcer, puis les ont oubliés, cryptant leurs clés privées pour toujours.
Sur la dimension du vol, les attaques par mauvaise entropie figurent probablement parmi les attaques les plus réussies contre la garde personnelle à ce jour, avec Coldcard rejoignant une liste significative d'autres portefeuilles qui ont subi des bugs de ce type, intentionnels ou non, tels que Trust Wallet, et de nombreux portefeuilles mobiles moins connus et éventuellement malveillants. Dans certains cas, de faux portefeuilles comme les portefeuilles iOS Sparrow ont simplement volé les fonds des utilisateurs en conservant une copie des clés privées générées par l'utilisateur et en balayant les fonds une fois déposés. Dans tous ces exemples, un comportement utilisateur plus réfléchi avant de faire confiance à un logiciel aléatoire avec vos économies est la solution.
Une fois que les utilisateurs ont un modèle de menace clair en place et une compréhension suffisante de la technologie, la conception des pratiques de sécurité devient plus une science qu'un art. Et bien que chaque individu ait des circonstances spécifiques à prendre en compte, certaines structures ont émergé comme les plus résilientes face à la plupart des menaces. Une telle pratique devenant largement recommandée et adoptée parmi les détenteurs de Bitcoin en garde personnelle à long terme est une configuration multisig soigneusement formée.
Multisig multi-vendeurs
Le terme « Multi-vendor Multisig » est relativement nouveau dans le domaine de l'auto-garde. Le terme « multisig » est néanmoins devenu viral en 2026, clairement déclenché par le piratage de Coldcard qui a entraîné la perte de plus de 100 millions de dollars en bitcoins, principalement provenant de portefeuilles à clé unique. La plupart des utilisateurs de Coldcard à clé unique semblent avoir généré leurs clés privées sur l'appareil sans ajouter de phrase de passe supplémentaire, de mots supplémentaires qui ajoutent de l'entropie personnalisée aux clés privées, ni sans lancer des dés supplémentaires, qui font la même chose dans un format différent.
L'entropie faible du firmware Coldcard — que les utilisateurs n'avaient aucune raison de remettre en question, étant donné la forte réputation de l'entreprise — a à son tour facilité la devinette des clés privées associées, avec un peu de travail personnalisé, que les hackers ont finalement réussi à comprendre.
L'intérêt viral résultant pour le multisig est justifié. Les portefeuilles Bitcoin multisig protègent les utilisateurs contre de telles erreurs des fabricants de matériel en permettant aux utilisateurs de construire une adresse Bitcoin qui nécessite la signature de plusieurs clés privées et donc de plusieurs appareils, dans ce qui est connu sous le nom de script Bitcoin.
Les scripts Bitcoin sont des contrats qui définissent les conditions de dépense pour un portefeuille bitcoin. Tous les portefeuilles Bitcoin peuvent être considérés comme ayant une sorte de script impliqué, le plus simple et le plus populaire étant que quiconque peut signer une transaction valide peut dépenser tous les fonds ou n'importe quel fonds qui s'y trouve. Les scripts multisig, en revanche, nécessitent un seuil de signatures valides provenant de différentes paires de clés pour aboutir à un retrait valide. Ces scripts sont appliqués par les règles de consensus de Bitcoin.
La théorie du multisig multi-vendeur postule que les utilisateurs doivent s'assurer que chaque paire de clés utilisée pour construire un multisig Bitcoin est générée par un fournisseur de portefeuille différent.
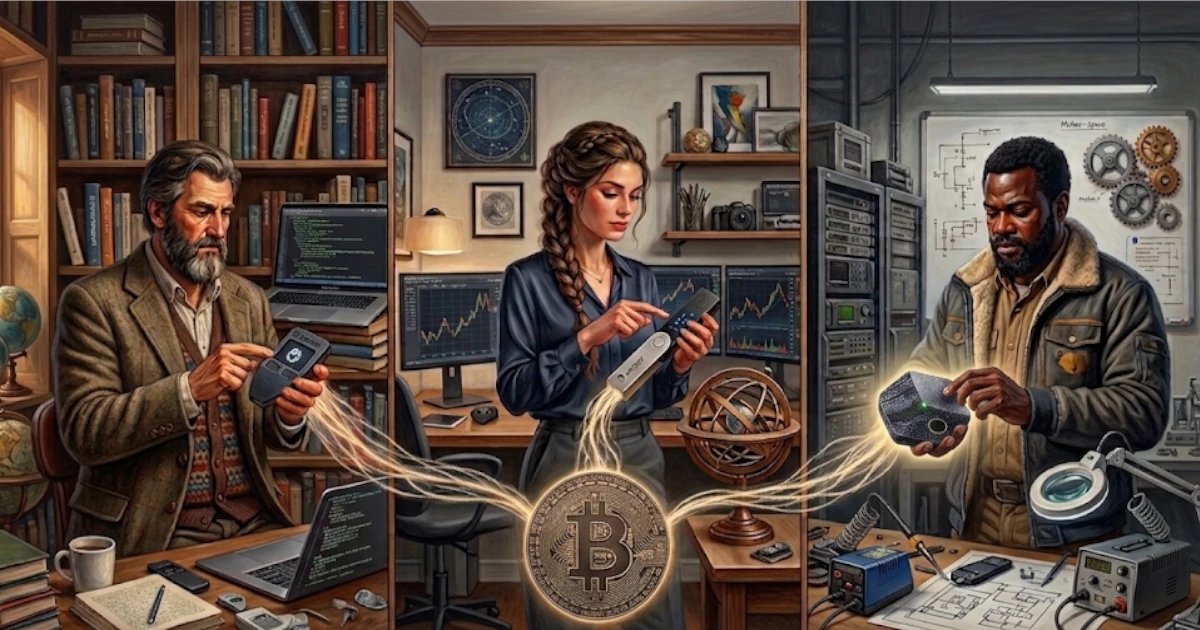
Un exemple qui est probablement populaire aujourd'hui pourrait être l'utilisation d'un portefeuille matériel Trezor Safe 7 avec une clé, une deuxième clé générée par un Ledger Nano, et une troisième clé générée par un fournisseur de portefeuille multisig, considérée comme une clé de récupération. Un script de ce type nécessiterait 2 signatures valides parmi les trois signatures possibles dans la configuration.
En utilisant deux fournisseurs de portefeuilles matériels différents, l'utilisateur minimise la confiance dans un seul fournisseur de portefeuille, les protégeant d'une défaillance d'entropie comme celle observée dans Coldcard.
D'autres configurations multisig peuvent ajouter plus de clés, avec un seuil de 3 sur 5 étant également courant et une offre standard d'un portefeuille spécialisé dans le multisig comme Casa. C'est à ce moment que la terminologie couramment utilisée et comprise pour décrire les logiciels de dépense Bitcoin commence à se décomposer, et par conséquent mérite clarification.
Les portefeuilles comme Casa sont des interfaces logicielles qui permettent aux utilisateurs de combiner des transactions partiellement signées provenant de différentes paires de clés privées. Dans ce scénario, il devient plus utile de décrire les ‘portefeuilles matériels’ comme Trezor ou Ledger comme des ‘signataires de clés’ puisque aucune paire de clés dans l'ensemble ne détient suffisamment de matériel de clé pour dépenser tous les Bitcoins détenus dans l'adresse du script Multisig.
Ainsi, Casa est un portefeuille Multisig qui vous permet d'utiliser un seuil de signataires matériels pour sécuriser et envoyer des fonds en bitcoin. Fondamentalement, ils aident les utilisateurs à interagir avec le script Bitcoin et à créer facilement des transactions valides par consensus. D'autres exemples de fournisseurs de portefeuilles multisig incluent Nunchuck, le portefeuille de bureau Sparrow et Unchained Capital.
Dans des cas comme Casa et Unchained, le fournisseur de portefeuille offre aux utilisateurs une clé de récupération contrôlée par l'entreprise, ce que certains utilisateurs trouvent utile. Nunchuck et Sparrow, en revanche, sont conçus pour une autonomie totale de l'utilisateur à cet égard, bien que Nunchuck propose également un plan premium lié à la clé de récupération.
Les avantages du Multisig multivendeur
Un autre avantage d'un portefeuille multisig est sa résistance potentielle aux célèbres attaques par clé à molette. Des pays comme la France, qui rendent la possession de Bitcoin et de crypto-monnaies une question d'enregistrement public en raison des déclarations fiscales, sont devenus des points focaux pour les enlèvements liés au vol de crypto. Que ce soit en auto-garde ou non, les cibles de ce type de crime sont vulnérables au vol, en particulier lorsque les fonds peuvent être déplacés rapidement dans leur intégralité, que ce soit depuis un échange de garde auquel l'utilisateur peut accéder depuis son téléphone, ou depuis une configuration d'auto-garde.
Des formes avancées de multisig, comme le multisig multi-juridictionnel ou le multisig à verrouillage temporel, obligent les utilisateurs à voyager, idéalement à travers un aéroport, afin d'atteindre d'autres signataires clés nécessaires pour construire une transaction bitcoin valide. Ou peut-être que la clé de récupération impliquée dans le multisig a la condition qu'elle ne signera pas pendant deux semaines après que l'utilisateur ait soumis la demande et les données de transaction correspondantes. Le résultat est la suppression du dernier point central de défaillance dans la garde de Bitcoin : la volonté propre de l'utilisateur d'envoyer le bitcoin, en particulier lorsqu'il est sous pression.
Bien que les meilleures pratiques en cas d'attaques par clé à molette essaient largement d'éviter de se retrouver dans cette situation en premier lieu, rendre difficile la dépense de vos pièces protège en réalité les utilisateurs d'un large éventail d'attaques également, y compris les schémas de phishing et d'autres formes d'ingénierie sociale qui utilisent des tactiques de pression pour tromper les utilisateurs afin qu'ils envoient rapidement des fonds.
Le multisig a également commencé à permettre de nouvelles formes d'assurance Bitcoin, comme le démontre AnchorWatch, un portefeuille multisig et une compagnie d'assurance qui offre une protection contre le vol de bitcoin libellée en BTC. Les services de l'entreprise sont aujourd'hui principalement offerts aux Américains par l'assureur Lloyd's of London.
Les inconvénients du Multisig
Un inconvénient critique du Multisig est que l'utilisateur doit non seulement avoir accès au matériel clé seuil nécessaire pour signer, que ce soit deux portefeuilles matériels comme dans notre exemple, ou l'un des portefeuilles matériels et une clé de récupération de la société de portefeuille. L'utilisateur doit également stocker une copie du script ou du modèle Multisig, afin qu'il puisse recréer le contrat intelligent et donc les conditions de retrait valides pour dépenser. La plupart des portefeuilles Multisig stockent ces informations pour les clients, mais ils enverront également une copie aux utilisateurs afin qu'ils puissent récupérer indépendamment du portefeuille Multisig, au cas où il deviendrait un jour hors ligne.
Cet article Coinkite’s Coldcard Bug Exposed Single-Sig Risk. Multi-Vendor Multisig Is the New Bitcoin Custody Baseline est apparu pour la première fois sur Bitcoin Magazine et est écrit par Juan Galt.
Source : BitcoinMagazine