Pourquoi les e-mails d’hameçonnage usurpant l’identité d’une plateforme d’échange sont une menace différente des fausses plateformes
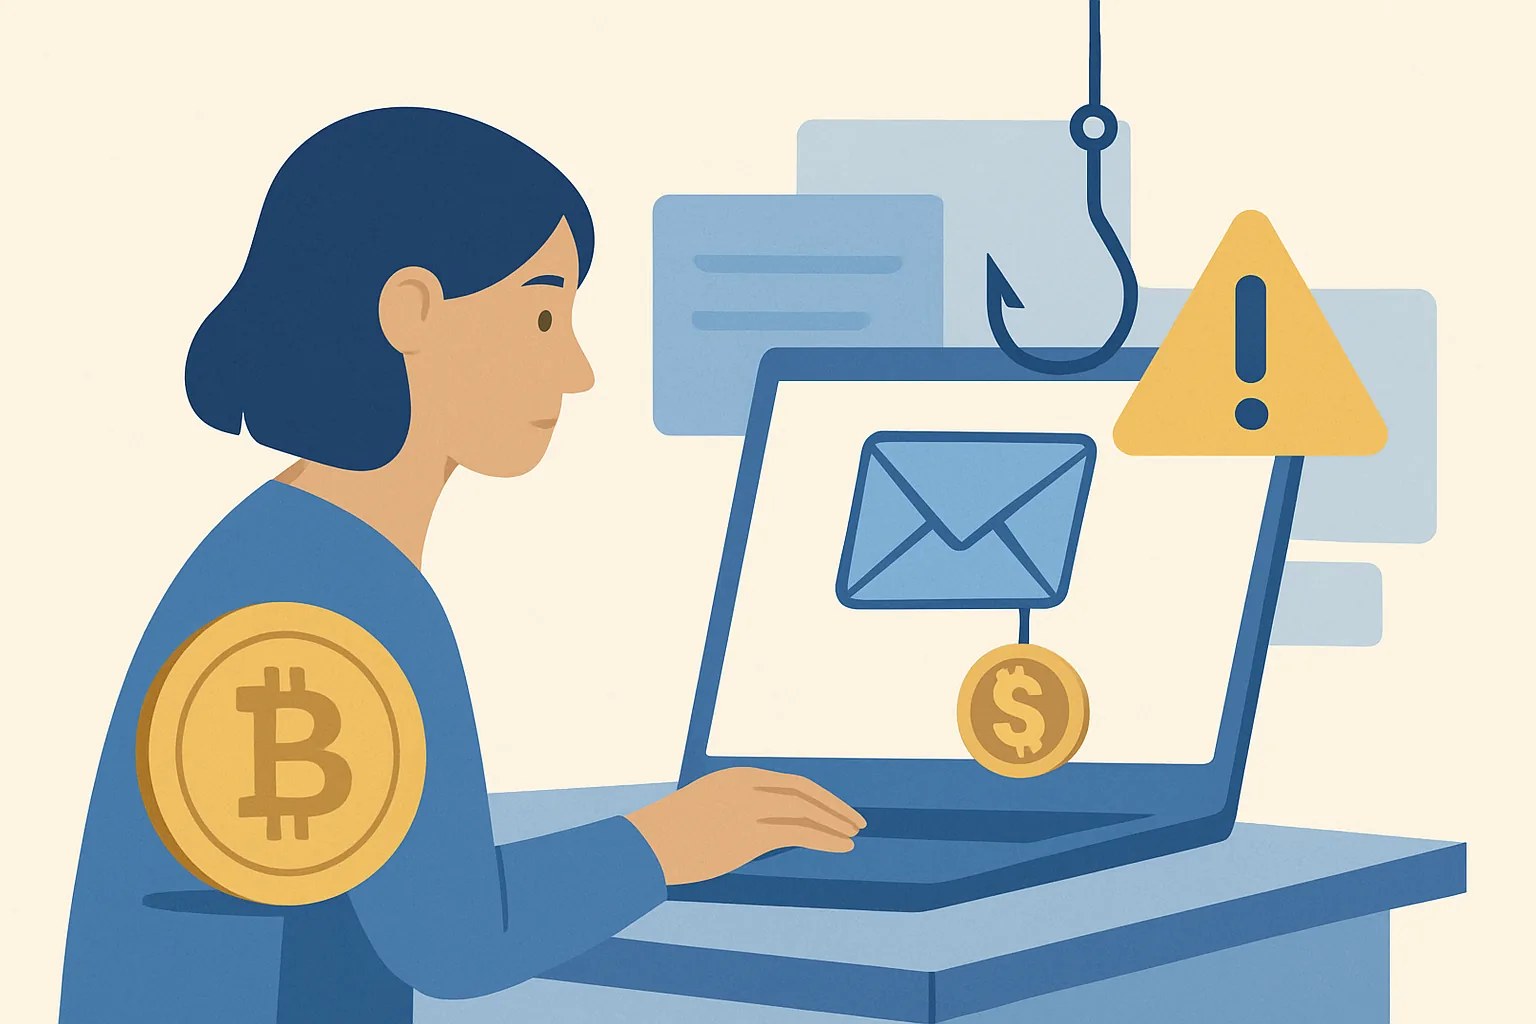
Une fausse plateforme d’échange cherche à contrôler l’ensemble du site web. Un e-mail d’hameçonnage emprunte un chemin plus court : il se fait passer pour une plateforme d’échange légitime et vous pousse à cliquer une seule fois au mauvais endroit. Cette différence compte, car la plateforme peut être légitime, le logo peut être le bon, et pourtant le problème peut commencer dans votre boîte de réception.
C’est pourquoi repérer un e-mail d’hameçonnage usurpant l’identité d’une plateforme d’échange de cryptomonnaies n’est pas la même chose que vérifier si une plateforme de trading existe. Une véritable plateforme d’échange peut envoyer une vraie notification concernant une alerte de connexion, une réinitialisation de mot de passe ou l’examen d’un retrait ; un e-mail d’hameçonnage imite ce comportement en espérant que vous réagissiez avant de réfléchir. Deux minutes suffisent pour en repérer beaucoup.
Les arnaques par e-mail vont aussi plus vite que celles passant par des sites. Un faux site peut rester ouvert jusqu’à ce que vous le fermiez. Un e-mail d’hameçonnage exige une action immédiate, parfois en 1 clic, et c’est toute l’astuce.
Vérifiez d’abord l’identité de l’expéditeur et les détails d’acheminement
Commencez par la ligne « De », pas par le corps du message. Si l’e-mail prétend venir du « support », mais que l’adresse provient d’un long domaine aléatoire, il y a déjà un problème. Chaque caractère compte, surtout si le domaine remplace une lettre par un chiffre ou ajoute un trait d’union qui ne devrait pas s’y trouver.
Vérifiez aussi l’adresse de réponse. Certains e-mails d’hameçonnage affichent une adresse dans le champ « De » et une autre dans le champ « Répondre à », de sorte que votre réponse est envoyée ailleurs. Cette incohérence est un signe classique, et il faut moins de 10 secondes pour la vérifier.
Vérifiez le chemin d’envoi complet si votre application de messagerie l’affiche. Les messages qui prétendent provenir d’une grande plateforme d’échange, mais qui arrivent par un service de messagerie grand public ou un relais étrange, ne se comportent pas comme des courriels d’entreprise normaux. Si l’infrastructure de l’expéditeur semble suspecte, le courriel l’est aussi.
Un lecteur attentif comparera aussi le nom affiché au domaine. « CoinBase Security » avec une adresse de messagerie gratuite, ce n’est pas CoinBase Security. Le nom peut indiquer n’importe quoi.
Repérez les signes d’alerte propres aux courriels dans le corps du message
Les courriels d’hameçonnage adorent mettre la pression. « Votre compte sera bloqué dans 24 heures » est une phrase récurrente, car elle réduit votre réflexion à une seule tâche : cliquer d’abord, vérifier ensuite. Les véritables plateformes d’échange envoient aussi des avertissements, mais elles vous indiquent généralement clairement où les vérifier.
Les salutations génériques sont un autre indice. « Cher utilisateur » ou « Cher client » peut sembler poli, mais les véritables avis liés à un compte affichent souvent un nom d’utilisateur, une adresse électronique partielle ou un autre détail associé à votre compte. Un message qui ne peut pas vous nommer ne vous est souvent pas destiné.
Surveillez la formulation concernant la vérification. Si le courriel vous demande de confirmer votre identité, de vous authentifier à nouveau ou de « sécuriser votre portefeuille » sans donner de contexte, considérez-le comme malveillant jusqu’à preuve du contraire. Les instructions courtes et vagues sont faciles à envoyer et risquées à suivre.
La mise en forme peut aussi trahir l’expéditeur. Les espaces mal gérés, les polices inégales et les logos mal placés sont suffisamment fréquents pour être révélateurs. Un modèle disgracieux ne prouve rien à lui seul, mais trois de ces défauts devraient vous inciter à faire une pause.
Certains e-mails d’hameçonnage imitent des mises à jour du service d’assistance, puis demandent des informations qu’aucune plateforme d’échange ne devrait demander par e-mail. Les phrases de récupération, les mots de passe complets et les codes à usage unique sont à proscrire. Même chose pour les messages qui vous demandent de « répondre avec le code ».
Vérifiez les liens et les pièces jointes sans les ouvrir
Ne cliquez jamais tout de suite. Survolez chaque lien et lisez l’adresse de destination avant d’y accéder. Sur ordinateur, la barre d’aperçu affiche généralement la véritable URL ; sur mobile, un appui prolongé peut révéler suffisamment d’informations pour repérer un faux domaine.
Un domaine qui en imite un autre est le piège classique. Il peut remplacer un « l » par un « I », ajouter « -secure » ou placer le nom de la marque au milieu d’une autre adresse Web. Si le lien ne mène pas exactement au site habituel de la plateforme d’échange, ignorez-le.
Les pièces jointes doivent éveiller la même méfiance. Des fichiers PDF intitulés « Avis de sécurité », « Facture » ou « Vérification du compte » peuvent sembler légitimes, mais leur nom ne vous apprend presque rien. Si un e-mail vous pousse à ouvrir un fichier avant toute vérification indépendante, considérez-le comme à haut risque.
Même si un lien semble fiable, posez-vous une dernière question : cette demande a-t-elle sa place dans un e-mail ? De nombreuses plateformes d’échange gèrent les opérations sensibles dans l’application ou après connexion au site officiel. L’e-mail est le moyen le moins sûr pour commencer une opération de sécurité.
Pour mieux comprendre comment les messages d’une plateforme d’échange peuvent être liés à l’accès au compte et à la conservation des données, consultez règles de conservation des données et de gestion des comptes des plateformes d’échange de cryptomonnaies. C’est un sujet distinct, mais il aide à comprendre pourquoi un e-mail d’hameçonnage peut chercher à accéder à des données que vous avez déjà transmises il y a plusieurs mois.
Comparez l’e-mail au style de communication habituel de la plateforme d’échange
Retrouvez deux ou trois anciens e-mails de la même plateforme, si vous en avez. Comparez l’expéditeur, l’objet, l’identité visuelle, le texte du pied de page et le type de demande. Les plateformes légitimes sont souvent répétitives, et c’est plutôt bon signe : elles utilisent le même style pour les alertes de connexion, les confirmations de retrait et les notifications d’assistance.
Comparez ensuite le ton. Un avis authentique peut être sobre et un peu terne. Un e-mail d’hameçonnage est souvent dramatique. Il peut en dire trop, multiplier les avertissements ou jouer sur une émotion inhabituelle pour la plateforme.
Vérifiez si le message correspond à l’activité récente de votre compte. Si vous n’avez rien fait d’inhabituel, méfiez-vous particulièrement d’un e-mail urgent signalant une « connexion depuis un nouvel appareil » ou un « examen du compte ». Le contexte compte davantage que des graphismes soignés.
Les portails d’assistance peuvent vous aider. Si la plateforme dispose d’un centre de messagerie dans votre compte, vérifiez si la même alerte y figure. Si ce n’est pas le cas, cette différence mérite votre attention.
Sur les plateformes qui envoient des alertes dans leur application, la notification apparaît souvent avant l’e-mail, ou en même temps. Si l’e-mail est le seul canal utilisé pour une demande importante, demandez-vous pourquoi. Cette simple question permet de repérer un nombre étonnant d’e-mails d’hameçonnage.
Confirmez la demande par un autre canal officiel
Ne répondez pas à l’e-mail. Accédez à la plateforme à l’aide d’un favori auquel vous faites déjà confiance ou ouvrez l’application que vous aviez installée auparavant. Vérifiez ensuite l’alerte dans votre compte, où vous pourrez confirmer la demande sans interagir avec le message suspect.
Si l’e-mail indique que votre retrait a été bloqué, comparez-le aux informations affichées dans votre compte. S’il vous demande de réinitialiser un mot de passe, rendez-vous directement sur la page de connexion officielle et procédez depuis celle-ci. Le message est peut-être authentique, mais le chemin emprunté reste important.
Le chat d’assistance ou une adresse d’assistance connue peuvent vous aider, mais uniquement si vous les trouvez par vos propres moyens. Les résultats de recherche ne sont pas le bon point de départ, car une fausse page d’assistance peut apparaître avant la vraie. Un lien enregistré dans vos favoris vaut mieux que dix nouvelles recherches.
Si la plateforme d’échange propose un article d’aide ou une page publique d’état du service, consultez-les également. Pour les lecteurs qui gèrent souvent des changements de compte, ce qui a changé dans la réglementation des échanges de crypto montre comment les communications officielles s’articulent généralement autour des politiques et de la conformité, et non de la panique.
N’envoyez jamais de documents d’identité ni de codes sous prétexte qu’un e-mail vous le demande. Une plateforme d’échange légitime peut demander une vérification, mais la procédure passe généralement par un parcours sécurisé dans votre compte, et non par un bouton de réponse dans votre boîte de réception.
Que faire immédiatement si vous avez déjà cliqué ou répondu
Si vous avez cliqué, agissez vite. Si vous avez saisi un mot de passe, changez-le sur le véritable site de la plateforme d’échange ainsi que sur le compte de messagerie associé. Une adresse e-mail compromise peut entraîner la violation de deux comptes si vous réutilisez vos mots de passe.
Réinitialisez la 2FA si vous pensez que l’e-mail d’hameçonnage a capturé un code ou vous a dirigé vers une fausse page de connexion. Cela peut impliquer de reconfigurer votre application d’authentification, de renouveler vos codes de secours et de vérifier si les paramètres de récupération par SMS ont été modifiés. Les étapes exactes dépendent de la plateforme d’échange : consultez donc la procédure de récupération avant de commencer.
Consultez immédiatement l’activité récente de connexion. Repérez les appareils, les lieux ou les horaires que vous ne reconnaissez pas. Une seule connexion suspecte doit être considérée comme un avertissement en temps réel, et non comme une simple note historique.
Si vous avez répondu en communiquant des informations sur votre compte, signalez au service d’assistance que vos identifiants pourraient avoir été compromis. Indiquez l’heure, l’objet du message et tout lien sur lequel vous avez cliqué. Plus vite ils en seront informés, plus vite ils pourront bloquer les actions à risque, comme les retraits ou les modifications de l’API.
Si vous avez cliqué sur un fichier, analysez l’appareil et vérifiez si la pièce jointe s’est ouverte en dehors du navigateur. La présence d’un logiciel malveillant sur votre ordinateur n’est pas garantie, mais le risque est plus élevé si l’e-mail contient des fichiers bureautiques, des PDF avec des liens intégrés ou des archives. Une ouverture imprudente peut avoir des répercussions sur tous les comptes utilisés sur cette machine.
Une liste de vérification rapide avant d’agir
À chaque fois qu’un e-mail d’une plateforme d’échange vous demande de vous connecter, de réinitialiser un accès, d’approuver une opération ou d’effectuer un retrait, prenez l’habitude de faire une pause, de vérifier, puis de confirmer en trois étapes. Premièrement, faites une pause de 10 secondes. Deuxièmement, vérifiez l’expéditeur, le lien et la formulation. Troisièmement, confirmez la demande dans l’application officielle ou sur le site enregistré dans vos favoris avant d’agir.
Posez-vous quatre questions, dans cet ordre : Est-ce que je m’y attendais ? L’adresse de l’expéditeur correspond-elle ? Le lien est-il exact ? Est-ce que je vois la même demande dans mon compte ? Si la réponse à l’une de ces questions est non, arrêtez-vous.
Une règle simple peut vous aider sous pression : n’agissez jamais directement depuis l’e-mail. Cela paraît simple parce que ça l’est, et les règles simples résistent mieux au stress que les règles astucieuses.
Certains lecteurs aiment avoir une liste de contrôle imprimée près de leur bureau, et cela peut aider. Une note manuscrite « faire une pause-vérifier-confirmer » prend 5 secondes à lire et peut sauver un compte.
Si vous suivez aussi les actualités des plateformes d’échange au moyen d’outils de marché, gardez à l’esprit la distinction entre les données et les actions. Par exemple, comment utiliser CryptoQuant relève de l’analyse, pas de l’authentification, et cette distinction compte lorsqu’un courriel d’hameçonnage essaie de vous entraîner dans un faux parcours de connexion.
| Signal | Éléments à vérifier | Action |
|---|---|---|
| Expéditeur | De, adresse de réponse, orthographe du domaine | Arrêtez-vous si quelque chose vous semble suspect |
| Message | Urgence, formule de salutation générique, mise en forme étrange | Ne vous fiez pas uniquement au ton |
| Liens | URL au survol, domaine ressemblant, type de pièce jointe | Confirmez en dehors de l’e-mail |
| Demande | Réinitialisation du mot de passe, approbation, retrait, code | Utilisez l’application ou le site enregistré dans vos favoris |
Un dernier point : si l’e-mail arrive pendant un événement réel lié à votre compte, le plus sûr reste de vérifier directement auprès de la plateforme d’échange, et non dans le fil de discussion de l’e-mail. Cette habitude coûte quelques secondes, mais peut éviter de lourdes conséquences. Votre boîte de réception n’est pas l’endroit où prendre des risques avec vos identifiants.