Le piratage de Coldcard à 116 millions de dollars a ébranlé les détenteurs de Bitcoin la semaine dernière. Le responsable de la sécurité de Ledger affirme que le titre a complètement manqué le point.
S'exprimant auprès de Bloomberg, Ian Rogers, directeur de l'agence humaine de Ledger, a soutenu que l'attaque n'était pas une preuve que la garde autonome ou les portefeuilles matériels sont intrinsèquement risqués. La véritable histoire, a-t-il dit, est ce que l'IA permet aux attaquants de faire aux systèmes construits sur une faible randomisation.
Pourquoi Ledger n'a pas été affecté
La vulnérabilité de Coldcard remontait à un bug de firmware de 2021 qui acheminait la génération de graines via un générateur de nombres pseudo-aléatoires logiciel au lieu de la puce matérielle de l'appareil.
Cela a produit une entropie d'environ 40 à 72 bits, un espace d'adresse suffisamment petit pour qu'un attaquant alimenté par l'IA puisse le scanner systématiquement et localiser les clés privées. TRM Labs a retracé 1 082 BTC drainés lors du premier balayage de 41 minutes le 30 juillet.
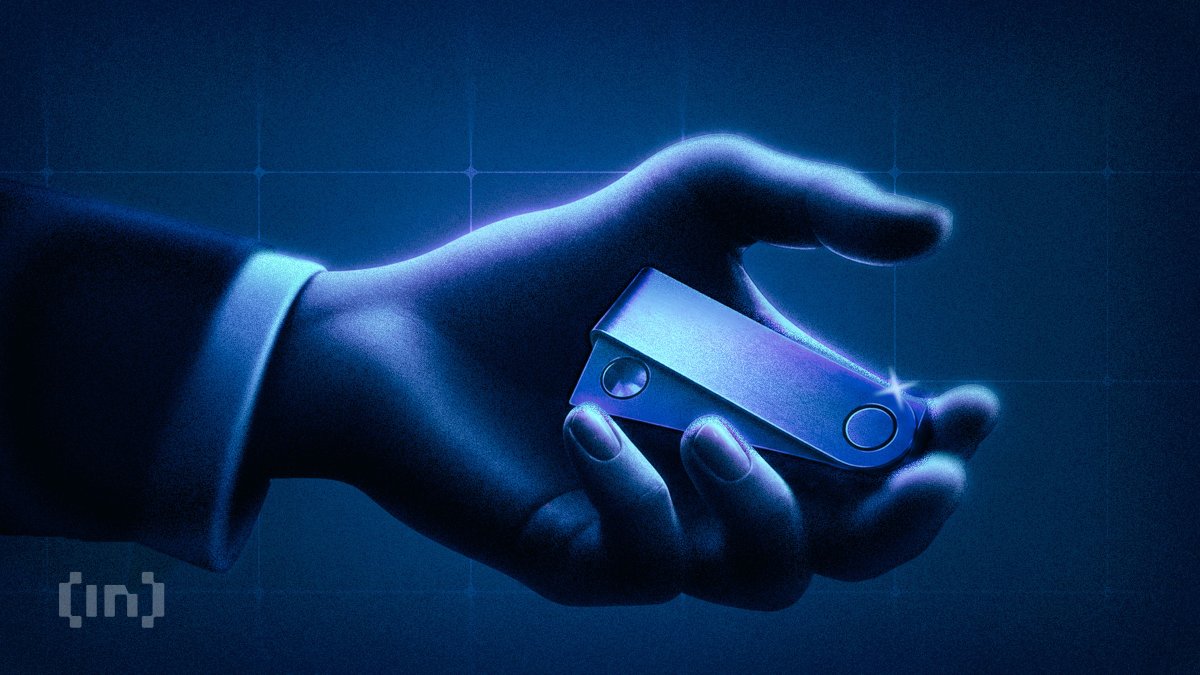
Ledger génère l'entropie entièrement en matériel, a déclaré Rogers à Bloomberg, en utilisant une puce sécurisée certifiée sans solution de secours logicielle. L'espace d'adresse résultant est, selon ses mots, « le nombre trois avec 67 zéros derrière lui. » Aucun attaquant ne peut le forcer par brute force.
Ce n'est pas la première fois que Ledger a détecté ce type de faille. En 2022, la société a identifié un bug similaire dans Trust Wallet et a travaillé à travers une divulgation responsable pour aider les utilisateurs à déplacer des fonds en sécurité. La couverture de BeInCrypto sur les vagues de vol en cours de Coldcard montre à quelle vitesse et de manière systématique l'exploitation est devenue une fois la vulnérabilité connue.
3 façons dont l'IA a changé la menace
Rogers a exposé trois menaces cumulatives.
Tout d'abord, l'IA donne aux attaquants plus de puissance pour trouver des vulnérabilités dans n'importe quel système, pas seulement dans la crypto. Il a cité des attaques sur l'infrastructure de l'eau aux États-Unis comme faisant partie de la même tendance, puisque les outils sous-jacents sont à usage général.
Deuxièmement, le développement assisté par l'IA signifie que plus de code est expédié plus rapidement dans l'industrie, élargissant la surface d'attaque pour tout le monde. BeInCrypto a rapporté comment les exploits de contrats intelligents alimentés par l'IA dépassent désormais les outils conçus pour les détecter.
Troisièmement, et c'est là que Rogers va au-delà de l'histoire de Coldcard, les entreprises déploient des agents qui détiennent l'accès à des secrets internes comme les e-mails, Slack et les identifiants. Bloomberg a présenté l'exploit de Coldcard comme une histoire matérielle. Rogers le présente comme un signal précoce d'un problème de sécurité beaucoup plus large à l'ère de l'IA.
La Menace Agentique Dont Rogers A Averti
À la fin de l'année dernière, Rogers a décrit un avenir où les gens confient à des agents IA leurs mots de passe, cartes de crédit et identités comme un risque dangereux et non géré. Peu de gens comprenaient ce qu'il voulait dire à l'époque. Ils le comprennent maintenant.
Son analogie compare les agents IA et les secrets à un adolescent et des clés de voiture. Les clés ne se trouvent pas dans la chambre de l'adolescent. Un parent décide, en fonction du contexte, quand l'accès est approprié. Un trajet du lundi matin vers l'école est acceptable. Un vendredi soir après une fête ne l'est pas. La même logique, soutient Rogers, doit régir ce à quoi tout agent peut accéder et quand.
Ledger propose déjà des outils permettant à un agent de détenir un portefeuille sans détenir les clés privées. Le principe est le même que celui qui a toujours gouverné la sécurité matérielle : protection par conception, et non par politique.
Peu importe où vos actifs sont stockés, vous devriez vous intéresser au niveau de sécurité qui les protège.
Rogers a déclaré à Bloomberg.
Source : BeInCrypto